

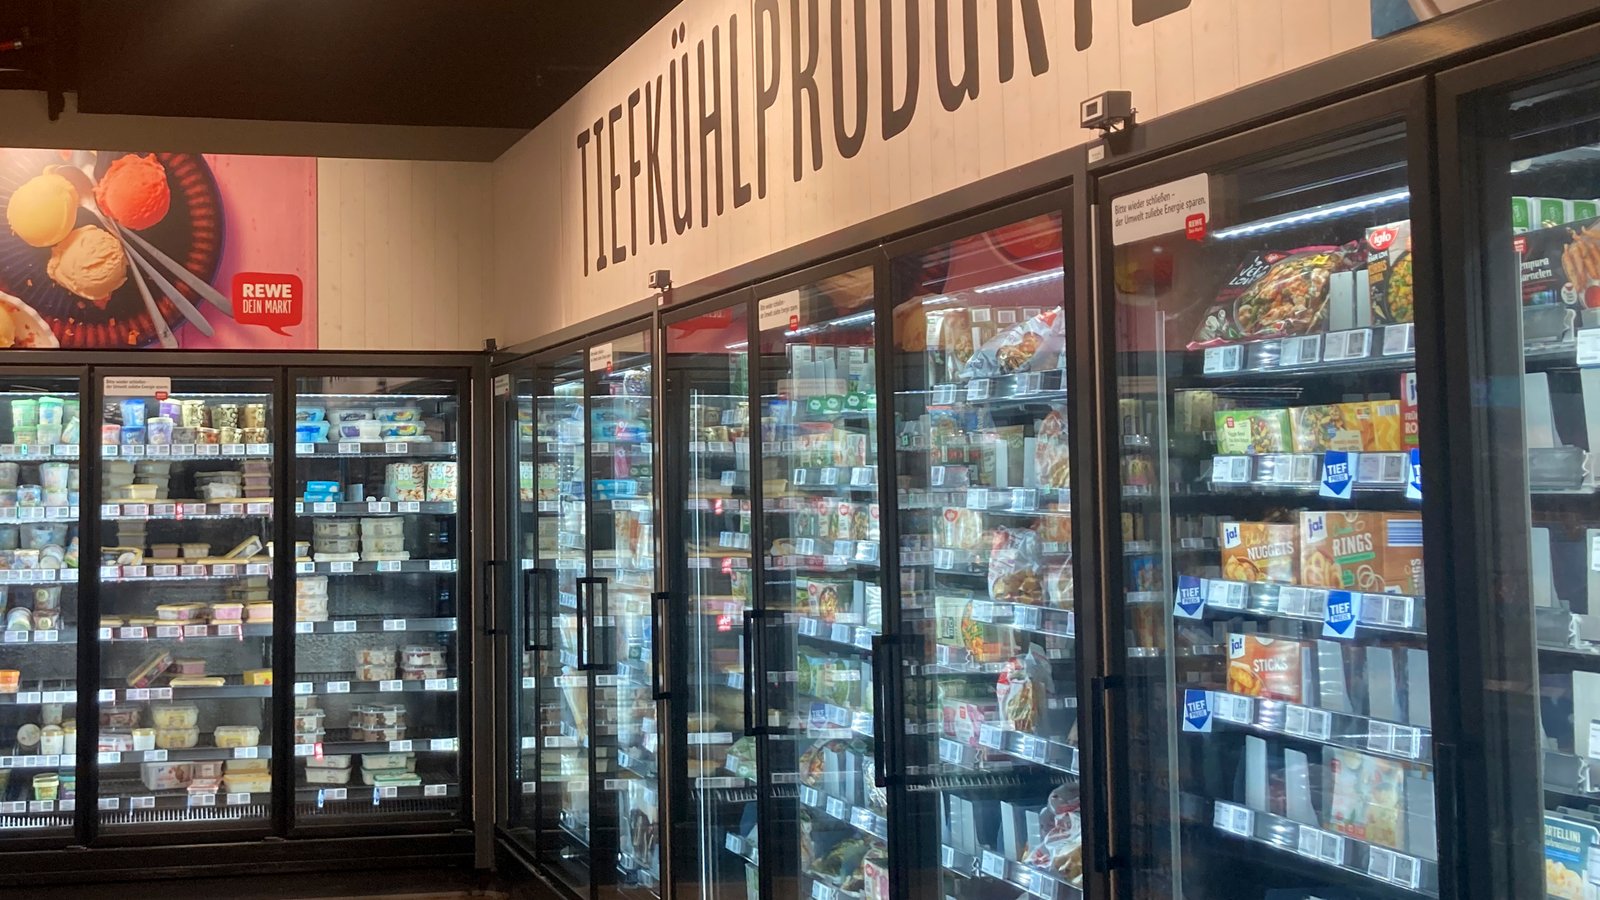


Uma onda de ataques hackers contra sistemas de refrigeração conectados à internet atingiu mais de 115 supermercados em seis países da Europa e três unidades do serviço nacional de sangue da França. No dia 2 de novembro, invasores mudaram à distância a temperatura de freezers e câmaras frias, estragando alimentos e colocando em risco bolsas de plasma. O caso virou um alerta sobre a segurança de aparelhos de internet das coisas, a chamada IoT.
Freezers programados para 50 °C
Os ataques aconteceram durante a madrugada em lojas da Bélgica, Holanda, Suécia, Luxemburgo, Irlanda e Estônia, segundo o BleepingComputer. Um gerente da rede sueca ICA contou que os freezers amanheceram configurados para 50 °C, e que não era possível mudar o ajuste. Em outros casos, os invasores desligaram os equipamentos ou ligaram o degelo.
A lista de redes afetadas inclui ICA e Coop, na Suécia, Ahold Delhaize, Carrefour, Spar Colruyt e Intermarché, na Bélgica e em Luxemburgo, SuperValu, na Irlanda, e Selver, na Estônia. Só o Carrefour teve 15 das suas mais de 700 lojas belgas atingidas, de acordo com a Associated Press, via PBS. Na Holanda, açougues e mercados de bairro também foram alvo. Gerentes precisaram chegar de madrugada e algumas lojas usaram caminhões frigoríficos para salvar o estoque, mas muitos produtos foram para o lixo.
Bancos de sangue na mira
No mesmo dia, o Estabelecimento Francês do Sangue (EFS) teve três instalações atacadas, informou o Tecnoblog. Os invasores alteraram os limites de temperatura e os parâmetros de degelo de freezers que guardam plasma para transfusões e para a fabricação de remédios. O equipamento, que normalmente trabalha perto de -30 °C, foi programado para chegar a até 110 °C.
O sistema de monitoramento percebeu a mudança e os funcionários transferiram o material a tempo. Segundo o EFS, nenhum produto foi perdido e não houve impacto na saúde de pacientes. O acesso remoto aos equipamentos foi desligado, e o Ministério da Saúde francês e a agência nacional de cibersegurança investigam o caso.
A porta de entrada: controladores expostos
O ataque seguiu o mesmo padrão de uma ofensiva de outubro na França, que atingiu centenas de supermercados. Os alvos foram controladores de refrigeração das marcas Danfoss e Copeland/Dixell, que ficam acessíveis pela internet, segundo o BleepingComputer. O diretor da Sabcobel, empresa que forneceu sistemas para várias das lojas afetadas, resumiu a solução: gerenciar os refrigeradores apenas por uma conexão segura. Ninguém assumiu a autoria dos ataques até agora.
A repercussão chegou à comunidade de tecnologia. A Wired chamou a onda de um alerta para a internet das coisas, e um desenvolvedor publicou no GitHub o Coldframe, uma armadilha (honeypot) que se passa por controlador de geladeira de supermercado. O programa imita modelos da Danfoss e da Dixell, registra quem se conecta, quais senhas tenta e quais falhas conhecidas explora, sem entregar nada real. O projeto passou de 200 votos no Hacker News.
O que muda pra você
Os mesmos tipos de controlador são usados em mercados, restaurantes, farmácias e laboratórios em todo o mundo, inclusive no Brasil. O caso mostra que qualquer aparelho ligado à internet com senha fraca ou sem atualização pode virar porta de entrada. A regra vale também para casa: trocar a senha padrão de câmeras, roteadores e eletrodomésticos inteligentes, manter o firmware em dia e usar um gerenciador de senhas reduz muito o risco.
Com informações de BleepingComputer, PBS/Associated Press, Tecnoblog, Wired e GitHub.
Imagem: Frankfurt, Germany – REWE inside freezer section, de Alexis Jazz, via Wikimedia Commons (CC BY 4.0).